
होटल के सार्वजनिक से बढ़ रहा साइबर खतरा: माइक्रोसॉफ्ट ने यात्रियों को किया अलर्ट
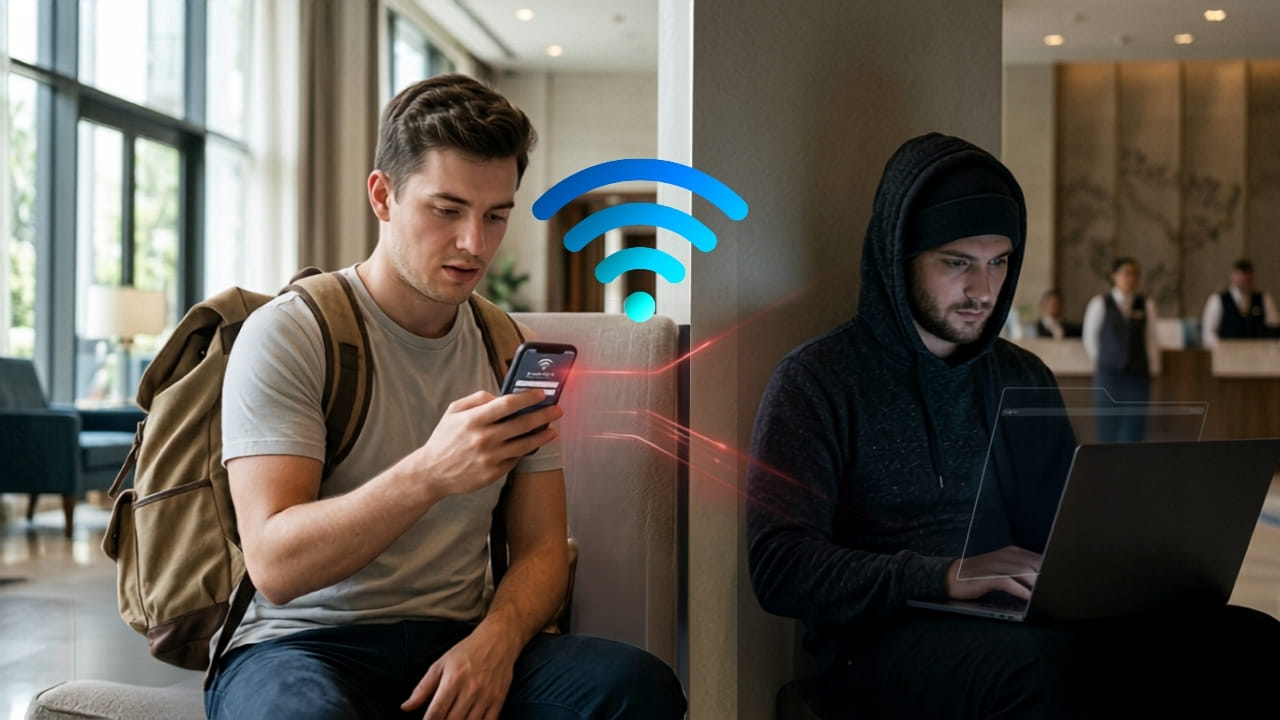
अगर आप होटल, कॉन्फ्रेंस सेंटर या किसी सार्वजनिक स्थान पर लगे का इस्तेमाल करते हैं, तो सावधान हो जाइए। माइक्रोसॉफ्ट ने हाल ही में एक बड़े साइबर हमले के बारे में चेतावनी जारी की है, जिसमें हैकर्स सार्वजनिक नेटवर्क के जरिए यात्रियों की निजी जानकारी चुराने की कोशिश कर रहे हैं। इस अभियान को कैप्टिवक्रंच नाम दिया गया है, जिसमें हैकर्स फर्जी लॉगिन पेज और खतरनाक वेबसाइटों के जरिए यूजर्स को निशाना बना रहे हैं।
माइक्रोसॉफ्ट के अनुसार, यह हमला मई 2026 की शुरुआत से देखा जा रहा है। इसमें हैकर्स होटल और दूसरे सार्वजनिक स्थानों के ऐसे नेटवर्क का फायदा उठा रहे हैं, जिनमें इंटरनेट का इस्तेमाल करने से पहले यूजर को लॉगिन करना या नियम स्वीकार करना पड़ता है। ऐसे नेटवर्क के डीएनएस और वेब ट्रैफिक में हेरफेर कर हैकर्स यूजर्स को बिना शक के फर्जी माइक्रोसॉफ्ट लॉगिन पेज या अन्य खतरनाक वेबसाइटों पर भेज देते हैं। इससे यूजर्स की लॉगिन जानकारी, पासवर्ड और अन्य संवेदनशील डेटा चोरी होने का खतरा रहता है।
इसके अलावा, हैकर्स फर्जी सॉफ्टवेयर अपडेट स्क्रीन के जरिए भी यूजर्स को निशाना बना रहे हैं। स्क्रीन पर ऐसा दिखाया जाता है कि कंप्यूटर में विंडोज, ब्राउजर, सिक्योरिटी या किसी अन्य सॉफ्टवेयर का अपडेट जरूरी है। जब यूजर दिए गए निर्देशों का पालन करता है, तो उसके डिवाइस में खतरनाक सॉफ्टवेयर इंस्टॉल हो जाता है।
माइक्रोसॉफ्ट ने बताया है कि इस अभियान में कॉर्नफ्लेक नाम का एक खतरनाक विंडोज आधारित रिमोट एक्सेस ट्रोजन भी शामिल है, जिसे गो प्रोग्रामिंग भाषा में लिखा गया है। यह मैलवेयर संक्रमित कंप्यूटर पर काफी हद तक नियंत्रण दे सकता है। यह फाइल, पासवर्ड और सेशन से जुड़ी जानकारी इकट्ठा कर सकता है, कीबोर्ड पर दबाई जाने वाली कीज को रिकॉर्ड कर सकता है और जुड़े हुए डिवाइस की निगरानी कर सकता है। इसके अलावा, यह ऑडियो और वीडियो निगरानी के साथ सिस्टम तक रिमोट एक्सेस भी प्रदान कर सकता है।
माइक्रोसॉफ्ट के अनुसार, इस अभियान का निशाना खास तौर पर कॉर्पोरेट यात्रियों पर केंद्रित है, क्योंकि होटल और सार्वजनिक नेटवर्क के जरिए हैकर्स काम से जुड़े अकाउंट और डिवाइस तक पहुंच बना सकते हैं। कंपनी ने यात्रियों और संगठनों को सार्वजनिक का इस्तेमाल करते समय सतर्क रहने और अचानक दिखने वाले अपडेट या लॉगिन संदेशों से बचने की सलाह दी है।
कैसे काम करता है यह साइबर हमला
- फर्जी लॉगिन पेज:हैकर्स सार्वजनिक नेटवर्क के डीएनएस और वेब ट्रैफिक में हेरफेर कर यूजर्स को फर्जी माइक्रोसॉफ्ट लॉगिन पेज या अन्य खतरनाक वेबसाइटों पर भेज देते हैं। इससे यूजर्स की लॉगिन जानकारी चोरी हो सकती है।
- फर्जी सॉफ्टवेयर अपडेट:स्क्रीन पर ऐसा दिखाया जाता है कि कंप्यूटर में विंडोज, ब्राउजर, सिक्योरिटी या किसी अन्य सॉफ्टवेयर का अपडेट जरूरी है। जब यूजर दिए गए निर्देशों का पालन करता है, तो उसके डिवाइस में खतरनाक सॉफ्टवेयर इंस्टॉल हो जाता है।
- रिमोट एक्सेस ट्रोजन:कॉर्नफ्लेक नाम का यह मैलवेयर संक्रमित कंप्यूटर पर काफी हद तक नियंत्रण दे सकता है। यह फाइल, पासवर्ड और सेशन से जुड़ी जानकारी इकट्ठा कर सकता है, कीबोर्ड पर दबाई जाने वाली कीज को रिकॉर्ड कर सकता है और जुड़े हुए डिवाइस की निगरानी कर सकता है।
- एंड्रॉयड यूजर्स के लिए खतरा:माइक्रोसॉफ्ट को ऐसे संकेत मिले हैं कि इसी तरह की तकनीक एंड्रॉयड यूजर्स के खिलाफ इस्तेमाल की जा सकती है। कुछ खतरनाक पेज एंड्रॉयड यूजर्स को एपीके फाइल डाउनलोड और इंस्टॉल करने के निर्देश दिखा सकते हैं।
कौन हैं इस साइबर हमले के पीछे
माइक्रोसॉफ्ट के अनुसार, यह अभियान खास तौर पर कॉर्पोरेट यात्रियों पर केंद्रित है, क्योंकि होटल और सार्वजनिक नेटवर्क के जरिए हैकर्स काम से जुड़े अकाउंट और डिवाइस तक पहुंच बना सकते हैं। हालांकि, कंपनी ने यह स्पष्ट नहीं किया है कि इस अभियान के पीछे कौन से हैकर्स समूह शामिल हैं, लेकिन कुछ रिपोर्टों में रूसी हैकर्स के शामिल होने की आशंका जताई गई है।
माइक्रोसॉफ्ट ने इस अभियान की जांच एंथ्रोपिक और ओपनएआई समेत सुरक्षा साझेदारों के साथ मिलकर की है। कंपनी ने बताया है कि यह अभियान मई 2026 की शुरुआत से देखा जा रहा है और इसका उद्देश्य यात्रियों की निजी जानकारी चुराना और उनके डिवाइस तक पहुंच बनाना है।
सार्वजनिक से जुड़े खतरों की तुलना
सार्वजनिक का सुरक्षित इस्तेमाल कैसे करें
1 आधिकारिक वेबसाइटों का ही इस्तेमाल करें
जब भी आप सार्वजनिक का इस्तेमाल कर रहे हों, तो हमेशा आधिकारिक वेबसाइटों के लिंक का इस्तेमाल करें। फर्जी लॉगिन पेज से बचने के लिए हमेशा ब्राउजर में सीधे वेबसाइट का पता टाइप करें।
2 फर्जी अपडेट लिंक से बचें
कभी भी अनजान स्रोतों से मिलने वाले अपडेट लिंक पर क्लिक न करें। हमेशा आधिकारिक वेबसाइट से अपडेट करें। अगर आपको अपने डिवाइस में अपडेट जरूरी लगता है, तो सीधे अपने डिवाइस की सेटिंग में जाएं और अपडेट करें।
3 एंटीवायरस सॉफ्टवेयर का इस्तेमाल करें
अपने डिवाइस पर एक विश्वसनीय एंटीवायरस सॉफ्टवेयर इंस्टॉल करें और नियमित रूप से अपडेट करें। इससे आपके डिवाइस में घुसने वाले मैलवेयर और वायरस का पता लगाया जा सकता है और उन्हें हटाया जा सकता है।
4 वीपीएन का इस्तेमाल करें
सार्वजनिक का इस्तेमाल करते समय वीपीएन का इस्तेमाल करना एक अच्छा विकल्प है। वीपीएन आपके इंटरनेट ट्रैफिक को एन्क्रिप्ट कर देता है, जिससे हैकर्स के लिए आपके डेटा तक पहुंचना मुश्किल हो जाता है।
5 संवेदनशील जानकारी साझा न करें
सार्वजनिक का इस्तेमाल करते समय संवेदनशील जानकारी जैसे बैंकिंग विवरण, पासवर्ड और व्यक्तिगत डेटा साझा करने से बचें। अगर जरूरी हो, तो अपने मोबाइल डेटा का इस्तेमाल करें।
सार्वजनिक से जुड़े आम सवाल
तुलनात्मक विश्लेषण एवं मुख्य बिंदु
| मापदंड | मुख्य विवरण एवं तथ्य | दूरगामी प्रभाव |
|---|---|---|
| मुख्य विषय | संबद्ध विषय पर विस्तृत समीक्षा एवं आंकड़े | पारदर्शिता में सुधार |
| प्रशासनिक स्थिति | नियमों एवं दिशानिर्देशों के तहत त्वरित कार्रवाई | प्रक्रिया सुदृढ़ एवं प्रभावी |
| सामाजिक प्रभाव | स्थानीय एवं राष्ट्रीय स्तर पर जागरूकता प्रसार | सुरक्षा एवं विश्वास में वृद्धि |
| भविष्य की दिशा | सत्यापित डेटा के आधार पर आगामी योजनाएं | दीर्घकालिक विकास दर में मदद |
1 क्या सार्वजनिक का इस्तेमाल करना सुरक्षित है
सार्वजनिक का इस्तेमाल करना जोखिम भरा हो सकता है, क्योंकि हैकर्स इन नेटवर्कों के जरिए आपकी निजी जानकारी चुरा सकते हैं। अगर आपको सार्वजनिक का इस्तेमाल करना ही है, तो सुरक्षा के उपाय अपनाएं जैसे वीपीएन का इस्तेमाल करना और संवेदनशील जानकारी साझा न करना।
2 फर्जी लॉगिन पेज से कैसे बचा जा सकता है
फर्जी लॉगिन पेज से बचने के लिए हमेशा आधिकारिक वेबसाइटों के लिंक का इस्तेमाल करें। ब्राउजर में सीधे वेबसाइट का पता टाइप करें और लॉगिन करते समय यूआरएल की जांच करें। अगर यूआरएल में :// नहीं है या उसमें कोई गड़बड़ी दिखाई दे रही है, तो तुरंत उस पेज को बंद कर दें।
3 फर्जी सॉफ्टवेयर अपडेट से कैसे बचा जा सकता है
फर्जी सॉफ्टवेयर अपडेट से बचने के लिए कभी भी अनजान स्रोतों से मिलने वाले अपडेट लिंक पर क्लिक न करें। हमेशा आधिकारिक वेबसाइट से अपडेट करें। अगर आपको अपने डिवाइस में अपडेट जरूरी लगता है, तो सीधे अपने डिवाइस की सेटिंग में जाएं और अपडेट करें।
4 क्या वीपीएन सार्वजनिक को सुरक्षित बना सकता है
हां, वीपीएन सार्वजनिक को सुरक्षित बनाने में मदद कर सकता है। वीपीएन आपके इंटरनेट ट्रैफिक को एन्क्रिप्ट कर देता है, जिससे हैकर्स के लिए आपके डेटा तक पहुंचना मुश्किल हो जाता है। हालांकि, वीपीएन का इस्तेमाल करते समय एक विश्वसनीय वीपीएन सेवा का चयन करें।
5 क्या एंड्रॉयड यूजर्स को भी इस खतरे का सामना करना पड़ सकता है
हां, माइक्रोसॉफ्ट के अनुसार, इसी तरह की तकनीक एंड्रॉयड यूजर्स के खिलाफ इस्तेमाल की जा सकती है। कुछ खतरनाक पेज एंड्रॉयड यूजर्स को एपीके फाइल डाउनलोड और इंस्टॉल करने के निर्देश दिखा सकते हैं। इसलिए, अनजान स्रोतों से मिलने वाले एपीके फाइल डाउनलोड न करें और हमेशा गूगल प्ले स्टोर से ऐप इंस्टॉल करें।
निष्कर्ष
होटल और सार्वजनिक स्थानों पर लगे नेटवर्क का इस्तेमाल करते समय सावधानी बरतना बेहद जरूरी है। माइक्रोसॉफ्ट द्वारा जारी किए गए अलर्ट से स्पष्ट है कि हैकर्स सार्वजनिक नेटवर्क का फायदा उठाकर यात्रियों की निजी जानकारी चुराने और उनके डिवाइस तक पहुंच बनाने की कोशिश कर रहे हैं। इस खतरे से बचने के लिए यात्रियों को सार्वजनिक का इस्तेमाल करते समय सुरक्षा के उपाय अपनाने चाहिए, जैसे आधिकारिक वेबसाइटों का इस्तेमाल करना, फर्जी अपडेट लिंक से बचना, एंटीवायरस सॉफ्टवेयर का इस्तेमाल करना और वीपीएन का इस्तेमाल करना।
अगर आप कॉर्पोरेट यात्री हैं, तो विशेष रूप से सावधान रहें, क्योंकि हैकर्स आपके काम से जुड़े अकाउंट और डिवाइस तक पहुंच बना सकते हैं। सार्वजनिक का इस्तेमाल करते समय संवेदनशील जानकारी साझा करने से बचें और हमेशा सुरक्षा के उपाय अपनाएं।
माइक्रोसॉफ्ट और अन्य सुरक्षा संगठनों द्वारा इस अभियान की जांच जारी है, और यात्रियों को लगातार अलर्ट किया जा रहा है। इसलिए, अगर आप सार्वजनिक का इस्तेमाल कर रहे हैं, तो हमेशा सतर्क रहें और सुरक्षा के उपाय अपनाएं। इससे आप अपने डेटा और डिवाइस को सुरक्षित रख सकते हैं।